Разбор
AI App Sec и безопасность AI-кода
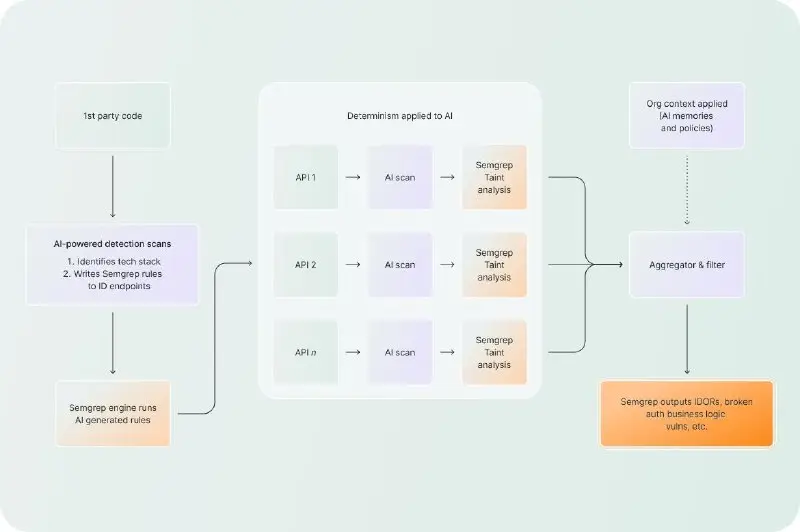
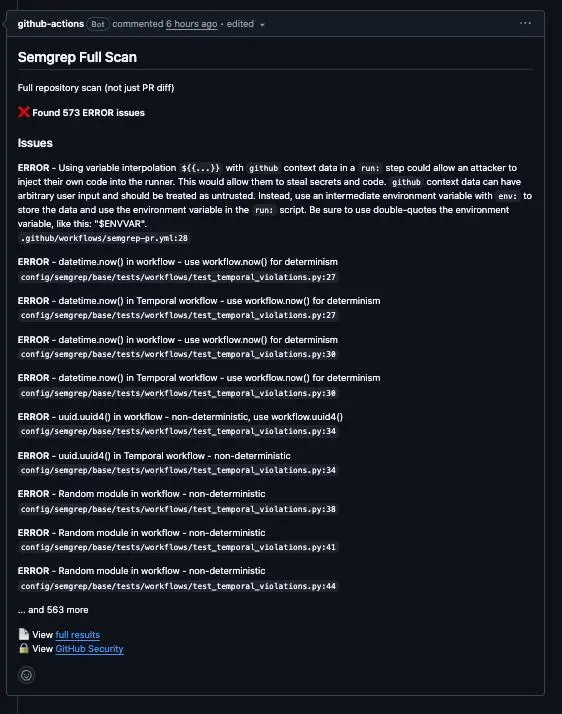
Semgrep - анализирует код на уязвимости, помогает не пропустить плохие решения от AI-агента в прод и подсвечивает что и где может пойти не так. Приоретизирует ошибки и риски. Содержит огромную библиотеку статических анализаторов. Подходит для стартапов, вместо тяжелого SonarQube
Как работает • Поиск уязвимостей • AI-вайбкодинг в проде • Подсвечивает проблемы в репозитории
Как запустить: • Копируете .yml в Github Actions • Распаковываете архив semgrep.zip в /config папку проекта (кастомные правила под себя настроил) • Подключаете semgrep токен, если хотите полный аудит проводить
Результат: Перед отправкой коммита видите уязвимости, можете их AI-агентом исправить. Если же упустили - PullRequest подсветит что и где вы не заметили.
PS Если бюджет позволяет - купите про версию, там из коробки AppSec агент придет и Review
Впервые опубликовано: @corporate_ai.