AI App Sec и безопасность AI-кода
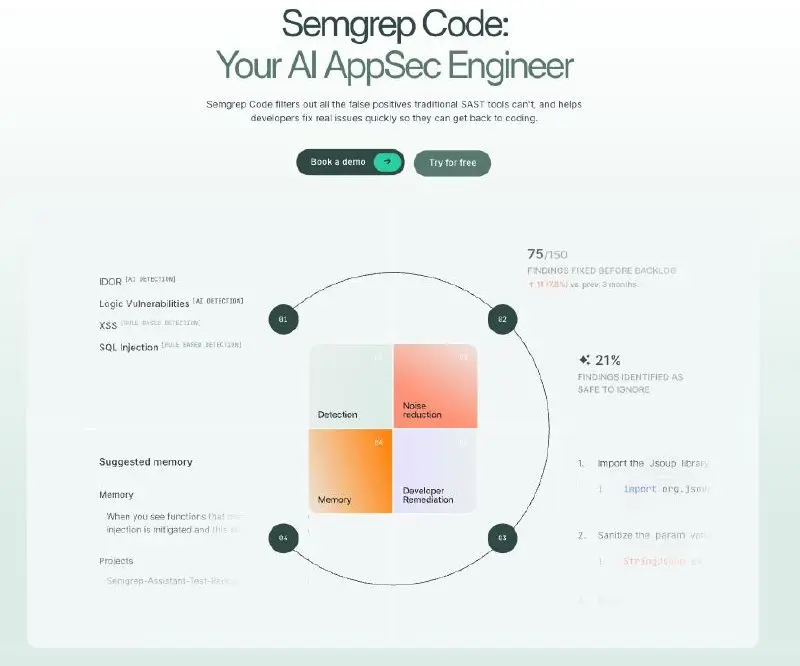
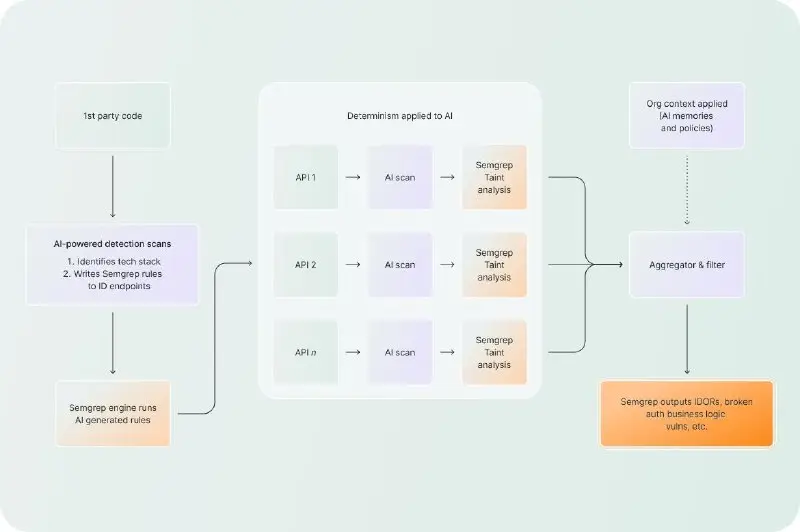
Semgrep - анализирует код на уязвимости, помогает не пропустить плохие решения от AI-агента в прод и подсвечивает что и где может пойти не так. Приоретизирует ошибки и риски. Содержит огромную библиотеку статических анализаторов. Подходит для стартапов, вместо тяжелого SonarQube
Как работает • Поиск уязвимостей • AI-вайбкодинг в проде • Подсвечивает проблемы в репозитории
Как запустить: • Копируете .yml в Github Actions • Распаковываете архив semgrep.zip в /config папку проекта (кастомные правила под себя настроил) • Подключаете semgrep токен, если хотите полный аудит проводить
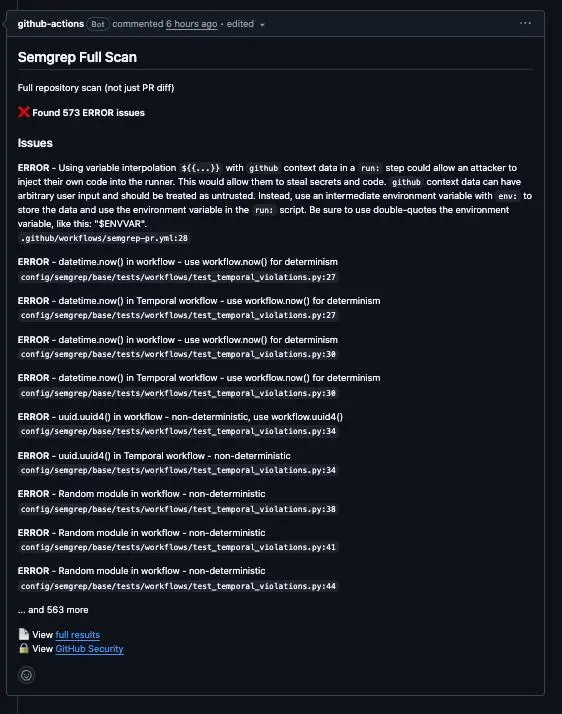
Результат: Перед отправкой коммита видите уязвимости, можете их AI-агентом исправить. Если же упустили - PullRequest подсветит что и где вы не заметили.
PS Если бюджет позволяет - купите про версию, там из коробки AppSec агент придет и Review
Впервые опубликовано: @corporate_ai.
Методология
Методология одной книгой
Как Product Owner ведёт запрос бизнеса от первого письма до результата, который можно показать: пять стадий, у каждой понятный выход. Оставьте почту, и я пришлю книгу.
Эта статья — часть методологии: Поставка: быстро и качественно → Инженерные практики скорости
Читать дальше
- Дизайн-дрифт в Claude Code
Ситуация Дорабатываю интерфейс от Claude Design в уже рабочем проекте Claude Code — много мелких правок на действующем коде Проблема: Через 10 итераций Claude Code сильно уходит…
- Отдельно про Backend
Для меня это отдельная боль, тк 90% всех проектов для теста гипотез - это примитивные REST сервера которые подключаются между разными сервисами.
- CodeReview с помощью GLM5 в корп. проектах
PR-Agent — open-source подарок от платформы Qodo.ai, работает на Github Actions, поддерживает любые OpenAI - совместимые модели (litellm под капотом) Как настроить: 1.