Semgrep
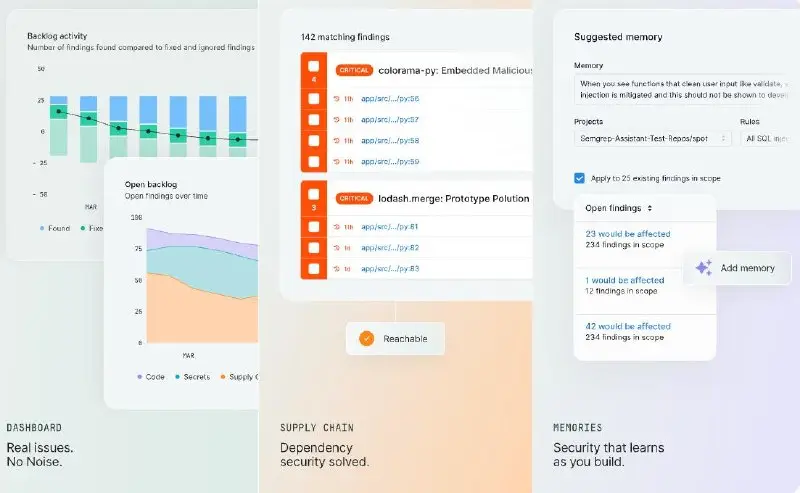
OpenSource для поиска багов, уязвимостей и нарушений качества. Правила пишутся как обычный код — без регулярок и AST.
Задача: держать качество и безопасность кода в команде, где половину PR-ов пишут AI-агенты. Проблема: проверить качество AI-сгенерированного кода на антипатерны и безопасность Как решает: добавить .yaml файл с описанием требований к коду проекта Аналоги: SonarQube, CodeQL, Snyk Code, Bandit
🤖 В отличие от AI-ревьюеры (Continue.dev/DevFleet): LLM читает дифф и комментирует «по ощущениям» — гибко, но недетерминированно. Semgrep наоборот: правило сработало или нет, можно ставить блокером в CI. Связка рабочая: Semgrep — безопасность, AI-ревьюер — архитектура и читаемость.
Впервые опубликовано: @ai_ossresearch.
Методология
Методология одной книгой
Как Product Owner ведёт запрос бизнеса от первого письма до результата, который можно показать: пять стадий, у каждой понятный выход. Оставьте почту, и я пришлю книгу.
Читать дальше
- CodeAbra/iai-personal-memory-engine
Тоже пусть тут лежит, это знакомый из Threads разрабатывает. Больше про разграничение персональных контекстов агента
- OpenObserve - открытая observability-платформа для логов, метрик, трейсов и RUM
Условный Elasticsearch/Datadog, только в разы дешевле по хранению и разворачивается одним бинарником.
- Headlong - OpenSource автономный AI-агент с постоянной рефлексией
Очень прожорливая штука по токенам, в авторах там мегакрутые чуваки (Konwinski - Perplexity & Co) - работает в фоне, а не только по запросу - сам выбирает, о чём думать и что…